Chính sách bảo mật xác lập cách Lô Đề Online quản lý dữ liệu từ lúc tiếp nhận đến khi kết thúc xử lý. Trọng tâm là kiểm soát rủi ro, giới hạn người được tiếp cận thông tin và phản ứng khi xảy ra sự cố, thay vì lặp lại các quyền riêng tư của từng cá nhân. Khung quản trị dưới đây áp dụng xuyên suốt quá trình vận hành của chuyên trang Lô Đề Uy Tín và bảo vệ dữ liệu.
Quy định bảo vệ thông tin trong toàn bộ quá trình xử lý dữ liệu
Mỗi dữ liệu được ghi nhận cần gắn với mục đích xác định, phạm vi xử lý phù hợp và thời gian lưu giữ có lý do. Chính sách bảo mật của Lô Đề Online ưu tiên hạn chế thu thập quá mức và loại bỏ thông tin khi nhu cầu xử lý đã kết thúc.
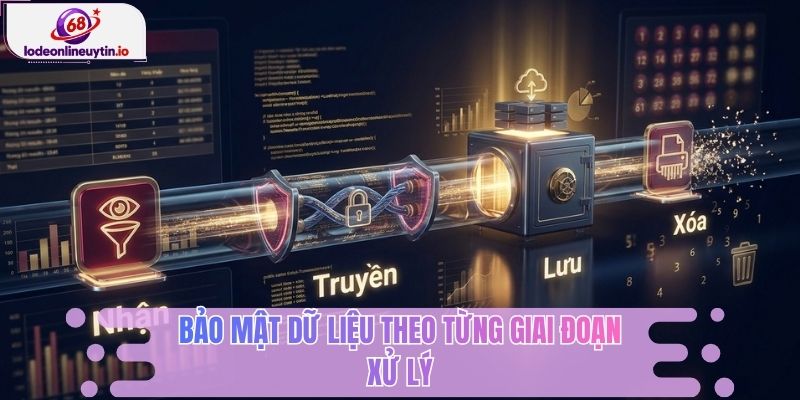
Từ lúc dữ liệu đi vào hệ thống đến khi được xóa hoặc ẩn danh, từng giai đoạn đều cần giới hạn rõ. Dữ liệu kỹ thuật không nên mặc nhiên chuyển sang mục đích khác; nội dung truy vấn như keyphu cũng chỉ nên được xử lý trong phạm vi chức năng liên quan.
Nguyên tắc tối thiểu hóa giúp giảm lượng thông tin bị ảnh hưởng khi xảy ra lỗi hoặc truy cập trái phép. Vì vậy, chính sách bảo mật cần gắn lưu trữ với nhu cầu thực tế, tránh giữ dữ liệu khi mục đích ban đầu đã kết thúc.
Cơ chế kiểm soát truy cập và lưu trữ thông tin
Bảo mật hiệu quả phụ thuộc vào việc ai được tiếp cận dữ liệu, có thể thực hiện thao tác nào và thông tin được giữ trong bao lâu. Chính sách bảo mật vì thế cần chuyển nguyên tắc chung thành các lớp kiểm soát cụ thể.
Giới hạn quyền truy cập theo chức năng và nhiệm vụ
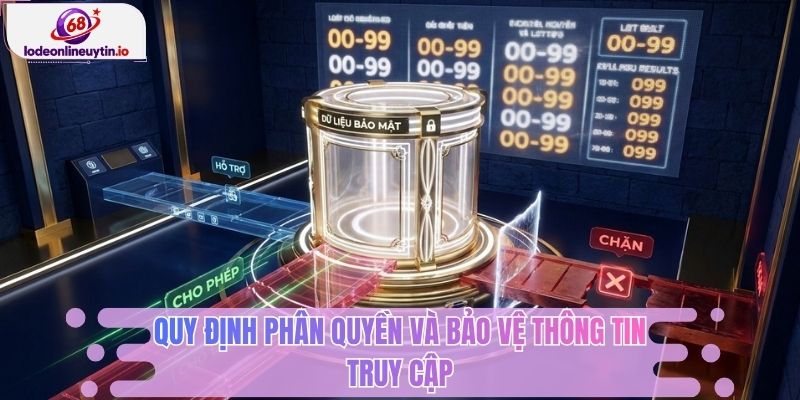
Quyền truy cập nên giới hạn theo vai trò và mức độ cần thiết. Nhân sự kỹ thuật, quản trị nội dung hoặc hỗ trợ không mặc nhiên cần xem cùng một nhóm thông tin. Cách tách quyền giúp hạn chế tài khoản tiếp cận dữ liệu vượt quá nhiệm vụ và thu hẹp ảnh hưởng nếu xảy ra sự cố.
Quy định quản lý tài khoản và bảo vệ thông tin người dùng
Tài khoản quản trị cần mức kiểm soát cao hơn tài khoản thông thường. Mật khẩu đủ mạnh, xác thực bổ sung khi phù hợp và rà soát quyền định kỳ giúp giảm nguy cơ sử dụng sai mục đích. Nhật ký hệ thống hỗ trợ xác định thời điểm và nguồn phát sinh thao tác bất thường.
Lưu trữ và truyền tải theo mức độ cần thiết
Dữ liệu không nên được giữ chỉ vì chưa có yêu cầu xóa. Chính sách bảo mật cần gắn thời hạn lưu với mục đích xử lý, nghĩa vụ pháp lý hoặc nhu cầu kỹ thuật hợp lý. Khi truyền dữ liệu, mã hóa kết nối, giới hạn phiên đăng nhập và kiểm soát điểm tích hợp giúp giảm nguy cơ thông tin bị can thiệp ngoài phạm vi cho phép.
Bên thứ ba và giới hạn chia sẻ dữ liệu cần thiết
Website có thể sử dụng dịch vụ lưu trữ, phân tích truy cập hoặc công cụ kỹ thuật của đơn vị khác. Chính sách bảo mật phải xác định rõ bên thứ ba không mặc nhiên có quyền sử dụng mọi dữ liệu được quản lý.
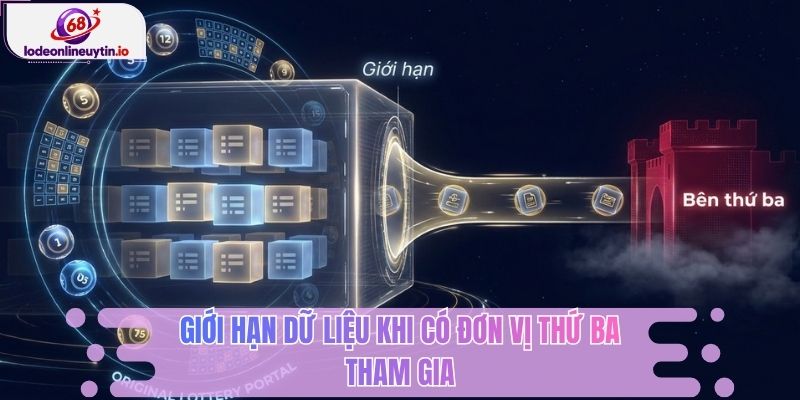
Trước khi chuyển thông tin ra ngoài hệ thống trực tiếp quản lý, cần xác định mục đích, dữ liệu cần thiết và trách nhiệm của đơn vị tiếp nhận:
- Chia sẻ theo nhu cầu: Chỉ chuyển phần dữ liệu cần cho chức năng đã xác định, tránh cung cấp toàn bộ hồ sơ khi tác vụ chỉ yêu cầu một phần thông tin.
- Giới hạn mục đích: Bên tiếp nhận không nên tự mở rộng việc sử dụng dữ liệu sang quảng cáo, phân tích hoặc hoạt động khác nếu không có căn cứ phù hợp.
- Rà soát quyền truy cập: Khi dịch vụ thay đổi hoặc chấm dứt, quyền truy cập và tài khoản kỹ thuật liên quan cần được thu hồi.
- Xác định trách nhiệm: Thỏa thuận với bên xử lý cần làm rõ phạm vi công việc, yêu cầu bảo vệ thông tin và cách phối hợp nếu phát sinh sự cố.
Chính sách bảo mật cũng cần phân biệt chia sẻ phục vụ vận hành với việc cung cấp thông tin theo yêu cầu hợp lệ. Hai trường hợp có căn cứ khác nhau và không nên gộp thành một quyền chia sẻ chung. Vai trò bên kiểm soát và bên xử lý dữ liệu cũng cần được phân định rõ.
Quy trình ứng phó rủi ro và điều chỉnh quy định bảo vệ dữ liệu
Không hệ thống nào loại bỏ hoàn toàn nguy cơ lỗi, truy cập trái phép hoặc mất dữ liệu. Vì vậy, phản ứng khi sự cố xảy ra là phần quan trọng của chính sách bảo mật, song song với biện pháp phòng ngừa.
Khi phát hiện dấu hiệu bất thường, cần xác định phạm vi ảnh hưởng, cô lập điểm rủi ro và bảo toàn thông tin phục vụ kiểm tra. Sau đó, hệ thống nên rà soát tài khoản, quyền truy cập và nhật ký hoạt động để xác định nguyên nhân.
Mức độ phản ứng phụ thuộc vào loại dữ liệu, quy mô ảnh hưởng và nghĩa vụ pháp lý áp dụng. Chính sách bảo mật không nên dùng cam kết “an toàn tuyệt đối”; nội dung cần thể hiện cách giảm thiểu rủi ro, xử lý sự cố và điều chỉnh biện pháp bảo vệ sau khi nguyên nhân được làm rõ.
Việc cập nhật chính sách cần thực hiện khi tính năng, công nghệ, dịch vụ bên thứ ba hoặc quy định pháp luật thay đổi. Phiên bản mới nên thể hiện thời điểm áp dụng và thay đổi đáng kể để phản ánh đúng cách dữ liệu đang được quản lý.
Kết luận
Chính sách bảo mật của Lô Đề Online là cơ chế quản trị dữ liệu xuyên suốt, từ giới hạn thu thập đến phân quyền, lưu trữ, chia sẻ và xử lý sự cố. Giá trị cốt lõi nằm ở việc mỗi hoạt động có mục đích, phạm vi và trách nhiệm rõ ràng thay vì những cam kết chung chung. Người dùng nên dùng kênh liên hệ chính thức khi cần làm rõ cách thông tin được bảo vệ.